Riesgo de IA autónoma en dispositivos IoT domésticos e indurstriales
Riesgo de IA autónoma en dispositivos IoT domésticos e indurstriales
La IA autónoma es capaz de infiltrarse y replicarse en dispositivos IoT, desde televisores o inofensivas aspiradoras hasta sistemas industriales. La ciberseguridad doméstica y empresarial está enfrentando un nuevo enemigo y reside en sus propios dispositivos . El riesgo es real y creciente y tanto usuarios finales como PyMEs deben tomar medidas inmediatas para blindar sus redes y equipos.
Incluso equipos destinados específicamente a fortalecer la seguridad pueden verse seriamente comprometidos, como vimos con el reciente ataque a Fortinet. Y ni hablar de router o repetidores que están allí funcionando desde hace años sin que nadie los toque o actualice, o dispositivos nuevos que se ponen a funcionar con su configuración de fábrica (contraseñas genéricas, IPs conocidas por todos, etc…)
🚨 ¿Cómo atacan los dispositivos IoT?
- IA autónoma y gusanos inteligentes: modelos capaces de adaptarse y replicarse en cámaras, routers y electrodomésticos conectados.
- Vulnerabilidades comunes: contraseñas predeterminadas, firmware desactualizado, puertos abiertos y protocolos inseguros.
- Botnets y ataques DDoS: dispositivos zombis que se usan para tumbar servicios completos.
Vos creés que no te afecta? Veamos algunos ejempos…
🎥 DVRs, NVRs y cámaras de seguridad
- Firmware vulnerable o sin actualizar: muchos equipos chinos genéricos usan versiones antiguas con exploits conocidos (como CVE‑2021‑36260 en Hikvision).
- Acceso remoto inseguro (Telnet, RTSP, HTTP sin cifrado): permite ver las cámaras desde fuera sin autenticación.
- Contraseñas por defecto: “admin/admin” sigue siendo el talón de Aquiles.
- Inyección de IA maliciosa: bots que analizan patrones de movimiento y aprenden cuándo no hay nadie en casa o en el local.
- Riesgo práctico: espionaje visual, robo de datos de grabación, manipulación de alarmas o falsificación de imágenes.
🌐 Routers, impresoras de red, APs y repetidores
- Routers con firmware desactualizado: vulnerabilidades en UPnP, WPS o DNS hijacking.
- Impresoras con servicios abiertos (FTP, SMB, SNMP): pueden filtrar documentos o ser usadas como pivote para ataques internos.
- APs y repetidores clonados: atacantes crean redes falsas con el mismo SSID para capturar credenciales.
- IA autónoma en red: bots que ajustan el tráfico para evadir detección y mantener persistencia.
- Riesgo práctico: robo de credenciales Wi‑Fi, interceptación de tráfico, acceso a sistemas internos.
🤖 Aspiradoras robot, aires acondicionados, refrigeradores y otros electrodomésticos IoT
- Mapeo de interiores: las aspiradoras almacenan planos de tu casa en la nube; si se comprometen, revelan ubicación y hábitos.
- Control remoto inseguro: apps que permiten encender o apagar equipos sin autenticación fuerte.
- Firmware propietario sin soporte: muchos fabricantes abandonan actualizaciones tras 2 años.
- IA autónoma maliciosa: puede aprender patrones de uso y activar dispositivos para generar sobrecarga eléctrica o sabotaje.
- Riesgo práctico: espionaje ambiental, consumo energético anómalo, manipulación de sensores.
💡 Sistemas de riego, iluminación, calefacción y domótica
- Protocolos inseguros (Zigbee, Z‑Wave, MQTT sin TLS): permiten interceptar comandos.
- Automatizaciones mal configuradas: scripts que pueden ser explotados para ejecutar órdenes arbitrarias.
- Acceso remoto sin autenticación: control total del sistema desde Internet.
- IA autónoma infiltrada: puede modificar horarios o activar dispositivos para causar daños (por ejemplo, inundar un jardín o sobrecalentar un ambiente).
- Riesgo práctico: sabotaje físico, pérdida de control del entorno, daños materiales.
🗣️ Asistentes de voz (Alexa, Siri, Google Assistant, etc.)
- Activación por voz falsa: grabaciones o imitaciones pueden ejecutar comandos.
- Integraciones inseguras: skills o rutinas de terceros con permisos excesivos.
- Escucha pasiva: micrófonos siempre activos que pueden ser explotados para grabar conversaciones.
- IA autónoma manipulada: puede responder con información falsa o ejecutar acciones sin autorización.
- Riesgo práctico: fuga de datos personales, manipulación de dispositivos conectados, suplantación de identidad digital.
💡 Consejo técnico general:
Implementar segmentación de red (VLAN o SSID separado para IoT), desactivar UPnP, usar DNS seguros y mantener firmware actualizado. En PyMEs, añadir monitoreo SNMP y alertas de comportamiento anómalo en red.
🏠 Impacto en usuarios finales
- Espionaje doméstico: cámaras IP y asistentes de voz convertidos en espías involuntarios.
- Manipulación de dispositivos: luces, cerraduras y termostatos controlados por atacantes.
- Robo de datos personales: credenciales bancarias y contraseñas expuestas.
🏭 Impacto en PyMEs y comercios
- Paradas de producción: PLCs y sistemas de refrigeración detenidos por ataques.
- Robo de información sensible: datos de clientes y proveedores comprometidos.
- Caída de servicios críticos: puntos de venta y sistemas internos fuera de línea.
Ejemplo fresquito ( o no tanto): recalentaron Carrefour…
El caso reciente (octubre 2026) de las cámaras frigoríficas de Carrefour y otras cadenas europeas en octubre de 2026 fue uno de los ciberataques más graves contra infraestructuras alimentarias: los atacantes manipularon remotamente los controladores Danfoss AK‑SM, elevando la temperatura de los congeladores hasta 50 °C y provocando pérdidas millonarias y riesgo sanitario.
🧊 Técnica del ataque
- Fecha: madrugada del 11 al 12 de octubre de 2026.
- Cadenas afectadas: Carrefour, Intermarché, Monoprix, Coopérative U, Leclerc, y otras en Francia, España, Portugal, Polonia, Alemania y Bélgica.
- Temperatura alcanzada: hasta 50 °C en cámaras frigoríficas y congeladores.
- Duración: entre 4 y 6 horas de exposición.
- Consecuencias: pérdida total de alimentos perecederos, incendios en algunos locales y daños económicos estimados en decenas de millones de euros.
⚙️ Vulnerabilidad explotada
Los atacantes aprovecharon fallos críticos en los controladores industriales Danfoss AK‑SM 800A, usados para gestionar remotamente la refrigeración:
- CVE‑2025‑41450: bypass de autenticación mediante una contraseña derivada de la fecha del sistema.
- CVE‑2025‑41451: inyección de comandos tras autenticación.
- CVE‑2025‑41452: manipulación de configuración vía servidor web embebido.
- Muchos equipos seguían con firmware obsoleto o sin soporte, expuestos directamente a Internet sin segmentación ni VPN.
Un escaneo posterior con Shodan identificó más de 4500 interfaces Danfoss visibles en la red pública.
🏬 Impacto por cadena
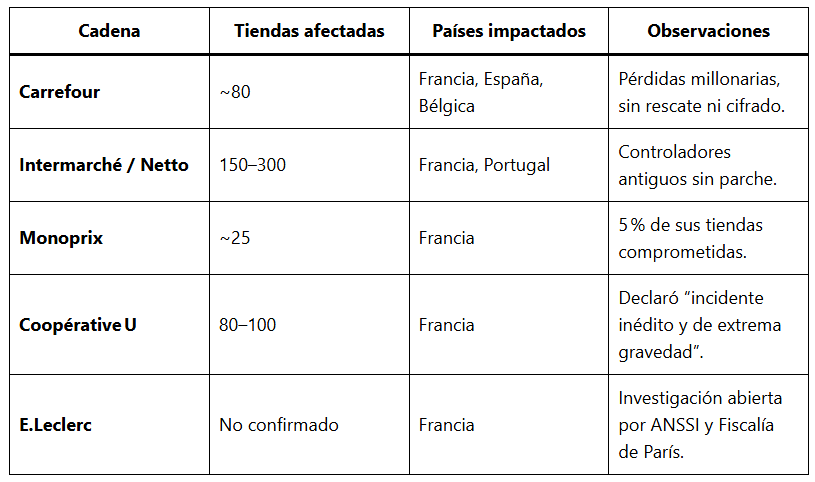
🔍 Cómo se ejecutó el ataque
- Los hackers reconstruyeron el algoritmo de generación de contraseñas basado en la fecha del día (muchos DVRs antiguos aplican algoritmos similares para recuperar claves olvidadas o rotación de seguridad), lo que permitía acceso universal a todos los dispositivos expuestos.
- Una vez dentro, forzaron los ciclos de descongelamiento y mantuvieron los calefactores encendidos, elevando la temperatura hasta niveles destructivos.
- No hubo ransomware ni petición de rescate: fue sabotaje directo contra la cadena de frío.
🧠 Lecciones para PyMEs y usuarios industriales
- Segmentar redes OT/ICS y evitar exposición directa a Internet.
- Actualizar firmware y retirar equipos sin soporte.
- Implementar autenticación multifactor y VPN para acceso remoto.
- Auditar periódicamente controladores industriales con herramientas como Claroty o Pandora FMS.
- Diversificar proveedores críticos para evitar dependencia de un único fabricante.
La IA autónoma y la automatización industrial pueden ser armas de sabotaje si no se aplican políticas de ciberseguridad robustas. La cadena de frío, esencial para la alimentación y la salud pública, se ha convertido en un nuevo frente de guerra digital.
🔧 Acciones recomendadas
- Actualizar firmware y software: revisar periódicamente la web del fabricante y aplicar parches.
- Cambiar contraseñas predeterminadas: usar claves largas y únicas e idealmente usar diferentes credenciales para diferentes operadores. Renovarlas periódicamente. Cambiarlas cuando hay cambios en el personal de la empresa.
- Segmentar la red: crear VLANs o redes Wi-Fi separadas para IoT.
- Desactivar funciones innecesarias: como UPnP o acceso remoto.
- Monitorear actividad sospechosa: instalar IDS/IPS domésticos o empresariales.
- Capacitación constante: formar a empleados y usuarios en buenas prácticas de seguridad.
🛠️ Mantenimiento periódico imprescindible
- Firmware desactualizado: descargar la última versión desde la web oficial del fabricante e instalar siguiendo el manual. Si el dispositvo está discontinuado y ya no recibe actualizaciones de seguridad, planificar su remplazo en lo inmediato o diseñar estrategias adicionales de seguridad.
- Routers inseguros: desactivar UPnP, cambiar credenciales y aplicar actualizaciones.
- Dispositivos comprometidos: restaurar a valores de fábrica y reinstalar software seguro. Volver a configurar con credenciales seguras y, por supuesto, distintas de las genéricas de fábrica.
- Prevención: implementar firewalls, cifrado WPA3 en Wi-Fi y auditorías periódicas de red.
Como verás, desde una simple app para ver tus cámaras desde el celu hasta un aire acondicionado que podés prender o apagar desde el subte pueden transformarse en un problemón si no se les presta la atención necesaria.