Primavera IT: Alertas para esta semana ¿Quién dijo que septiembre era tranquilo?
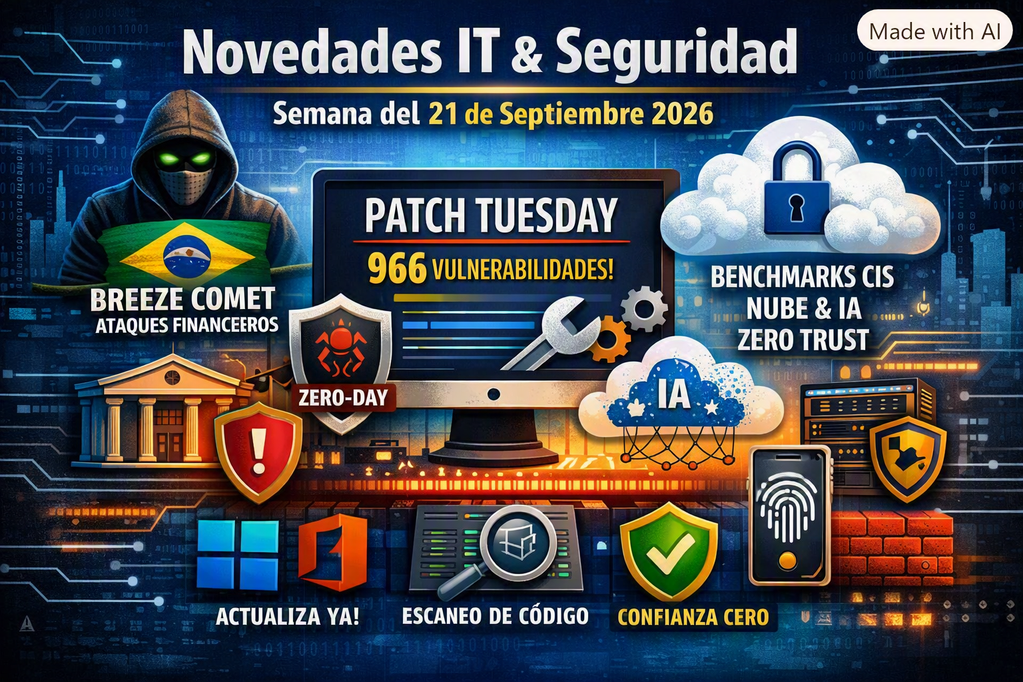
Primavera IT: Alertas para esta semana ¿Quién dijo que septiembre era tranquilo?
Esta primavera viene plagada de alertas: mientras El Niño nos descompagina el clima, otros niños igual de traviesos nos encarajinan la vida digital.
🔐 Ciberseguridad: el grupo BREEZE COMET en acción
Qué pasó: investigadores detectaron actividad del grupo BREEZE COMET (UNC5669) contra bancos y fintech en Brasil.
🧩 Qué se sabe del ataque
Los investigadores de Mandiant y CERT‑BR detectaron actividad coordinada del grupo BREEZE COMET, una célula de cibercriminales con perfil financiero.
Su objetivo principal fueron bancos, fintech y plataformas de pago brasileñas, aprovechando vulnerabilidades en integraciones API y sistemas de autenticación.
El modus operandi combina:
- Inyección de código en software bancario para alterar flujos de transferencia.
- Suplantación de certificados digitales para interceptar comunicaciones seguras.
- Automatización con IA para generar transacciones falsas y evadir controles antifraude.
🧠 Cómo lo detectaron
Los SOC (Security Operations Centers) notaron patrones anómalos en logs de autenticación y tráfico TLS:
- Certificados emitidos desde dominios falsos con nombres similares a los oficiales.
- Actividad de cuentas privilegiadas fuera de horario laboral.
- Scripts automatizados que replicaban operaciones legítimas en segundos.
🧰 Acciones recomendadas para IT
- Revisar certificados SSL/TLS
- Ejecutar
certutil -store myen Windows Server para listar certificados activos. - Verificar fechas y emisores; revocar los sospechosos.
- Ejecutar
- Auditar integraciones API
- Revisar endpoints expuestos y aplicar autenticación OAuth2 con tokens de corta duración.
- Actualizar software bancario y middleware
- Instalar los últimos parches de seguridad del proveedor (KB50281963 y KB50285880 si usan Windows Server).
- Monitorear cuentas privilegiadas
- Activar alertas en SIEM (Splunk, Sentinel o QRadar) para accesos fuera de horario.
- Implementar MFA obligatorio
- En Azure AD:
Conditional Access → Require MFA for admins.
- En Azure AD:
🧯 Prevención y resiliencia
- Segmentar redes: separar entornos financieros del resto del tráfico corporativo.
- Registrar hashes de software crítico para detectar modificaciones.
- Capacitar equipos en ingeniería social y phishing financiero.
- Simular ataques internos con herramientas como Atomic Red Team para validar defensas.
En resumen, BREEZE COMET no es un grupo improvisado: usa IA, certificados falsos y automatización para atacar la infraestructura financiera. La defensa pasa por auditoría constante, segmentación y actualización inmediata.
Cómo atacan: manipulan software bancario y sistemas de pago para transferencias fraudulentas.
Qué hacemos?:
- Revisar APIs expuestas y certificados digitales.
- Auditar cuentas privilegiadas en Active Directory.
- Implementar monitoreo de CI/CD para detectar cambios sospechosos.
- Activar alertas en SIEM para movimientos financieros fuera de horario.
🖥️ Microsoft Patch Tuesday – septiembre 2026
966 vulnerabilidades corregidas (sí, leíste bien).
- 105 críticas y 2 zero-day explotados activamente:
- CVE-2026-81963 (Windows Update Stack).
- CVE-2026-85880 (Windows ALPC).
Acciones a implementar: Descargar los parches desde Microsoft Update Catalog si no aparcen automáticamente en Windows Update
- Instalar KB50281963 y KB50285880 en servidores y estaciones críticas.
- Reiniciar sistemas (sí, aunque te odien los usuarios).
- Verificar con winver y systeminfo que la build esté actualizada.
- Documentar en tu CMDB los sistemas parcheados.
🤖 IA y vulnerabilidades exprés
Qué pasó: herramientas agentic de Mandiant descubrieron más de 100 fallos críticos en repositorios corporativos en apenas dos días. Traducción: el tiempo de exposición de código vulnerable se achicó brutalmente, IA mediante. Esto significa que ya no es una cuestión de probabilidades que, si publicás un código con fisuras, alguien con el tiempo pueda explorarlas: robots potenciados por IA las van a encontrar casi al momento de estar disponibles y van a sacarles el jugo inmediatamente.
Acción sugerida paso a paso:
- Integrar escaneo continuo con SonarQube o GitHub Advanced Security.
- Configurar pipelines para bloquear merges si hay vulnerabilidades críticas.
- Revisar dependencias con npm audit o pip-audit.
- Capacitar equipos en detección de ataques adversarios.
📘 CIS Benchmarks – septiembre 2026
- Nube y entornos híbridos: guías para Kubernetes, serverless y multinube.
- Seguridad en IA/ML: prevención de envenenamiento de datos y auditoría de pipelines.
- Confianza Cero (ZTA): controles granulares y microsegmentación avanzada.
Agregá a tus tareas de estos días:
- Descargar benchmarks desde CIS Workbench.
- Aplicar perfiles de seguridad en Kubernetes (kubectl apply -f cis-profile.yaml).
- Configurar MFA obligatorio en accesos administrativos.
- Implementar segmentación de red con firewalls internos.
⚠️ Recomendaciones para IT y usuarios finales
Usuarios finales:
- Actualizar Windows y Office sin demora.
- Evitar instaladores “piratas” de cualquier origen. Todavía hay algunos (pocos) seguros, pero incluso de estos hay mucha copia malintencionada dando vueltas por allí. Consultá a quien sepa del tema antes de bajar cualquier cosa.
Administradores IT:
- Priorizar parches en servidores expuestos a Internet y asegurate de exponer sólo los necesarios.
- Revisar integraciones financieras y credenciales privilegiadas.
- Adoptar CIS Benchmarks y controles de Confianza Cero.
🎯 Conclusión
Semana intensa: parches críticos, amenazas financieras y benchmarks que redefinen la seguridad en nube e IA. La receta es clara: parchear ya, auditar accesos y adoptar la Confianza Cero. Más vale quedar como un paranoico exagerado que dejar que se pierda la info de tus clientes…