Alerta de PHP Octubre 2026: Qué pasa con tu WordPress, Joomla, Drupal y cualquier sitio que use PHP
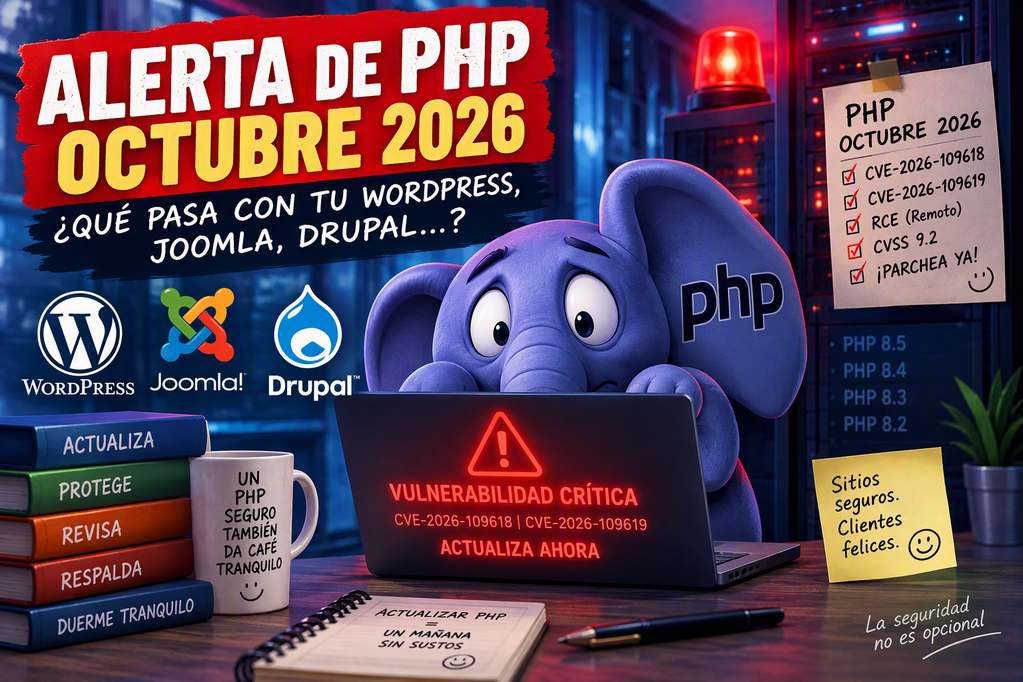
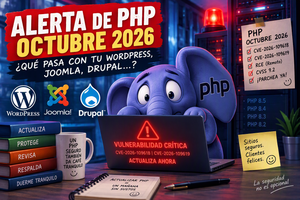
Alerta de PHP Octubre 2026
Estos días habras visto la alerta de PHP. Dos vulnerabilidades críticas descubiertas en el núcleo del lenguaje PHP han provocado alertas globales, actualizaciones de emergencia y más de un administrador revisando servidores con la esperanza de no encontrar nada raro. Según la Fundación PHP y múltiples organismos de seguridad, las fallas permiten ejecución remota de código sin autenticación, algo que ningún responsable de infraestructura quiere leer en un informe de seguridad.
¿Qué vulnerabilidades fueron descubiertas?
Las fallas identificadas son:
- CVE-2026-109618
- CVE-2026-109619
Ambas recibieron una puntuación CVSS 9.2, altísima y considerada crítica. Los investigadores han comenzado a referirse al conjunto de vulnerabilidades como «PHP2Shell», debido a que pueden permitir a un atacante ejecutar código arbitrario de forma remota en servidores vulnerables.
Lo más preocupante es que el problema no está en WordPress, Joomla, Drupal, Prestashop, Moodle o cualquier otro CMS en particular. Cuando se descubre una vulnerabilidad en un CMS de los más conocidos, los propios desarrolladores publican bastante rápido la actualización que las corrige y estas suelen instalarse automáticamente en un sitio más o menos bien configurado y listo. El problema en este caso es que la vulnerabilidad está en PHP mismo, es decir, en el lenguaje que utilizan millones de sitios web para funcionar. Si tu CMS fuese el motor, ponéle que PHP es el combustible… no importa que tanto repares el motor si el combustible está adulterado y este sería el caso.
¿Cuál es la causa técnica?
Según la documentación publicada por los responsables del proyecto PHP, las vulnerabilidades están relacionadas con errores internos de gestión de memoria.
CVE-2026-109618
Se origina durante la gestión de errores de falta de memoria (Out Of Memory u OOM).
Cuando PHP supera el límite configurado mediante memory_limit, puede interrumpir procesos dejando estructuras parcialmente inicializadas. Posteriormente, el sistema intenta liberar recursos inválidos, creando una situación de corrupción de memoria que puede derivar en ejecución remota de código.
CVE-2026-109619
Está relacionada con estados internos persistentes después de liberar memoria. En determinadas circunstancias, un proceso PHP puede reutilizar información que debería haber sido eliminada. Esto puede provocar escenarios de «use-after-free», permitiendo que solicitudes posteriores aprovechen datos residuales para ejecutar acciones maliciosas.
¿Cuál es el impacto real?
El impacto es extremadamente alto. Un atacante no necesita iniciar sesión en WordPress ni conocer credenciales administrativas para explotar estas vulnerabilidades. La explotación puede ocurrir antes de que la propia aplicación procese la petición.
Entre los riesgos potenciales se encuentran:
- Ejecución remota de código.
- Instalación de malware.
- Modificación de sitios web.
- Robo de bases de datos.
- Creación de puertas traseras.
- Secuestro completo del servidor.
Por este motivo diversos organismos de ciberseguridad recomendaron aplicar parches inmediatamente o incluso aislar sitios expuestos a Internet hasta completar las actualizaciones.
¿Qué productos podrían verse afectados?
Cualquier software que utilice PHP puede resultar vulnerable:
- WordPress
- Joomla
- Drupal
- Prestashop
- Magento
- Moodle
- SuiteCRM
- Odoo
- Nextcloud
- Aplicaciones PHP propias
No importa si el CMS está actualizado. Si el servidor ejecuta una versión vulnerable de PHP, el riesgo sigue existiendo.
Versiones de PHP afectadas
- PHP 8.5 anteriores a 8.5.12
- PHP 8.4 anteriores a 8.4.27
- PHP 8.3 anteriores a 8.3.36
- PHP 8.2 anteriores a 8.2.35
- PHP 8.1 y versiones más antiguas que se encuentran fuera de soporte oficial.
Versiones inmunes o corregidas
Las correcciones fueron publicadas en:
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
Estas son las versiones mínimas recomendadas actualmente.
Cómo corregir el problema según tu entorno
Ubuntu y Debian
Actualizar los paquetes:
sudo apt update
sudo apt upgrade
Posteriormente reiniciar PHP-FPM o Apache:
sudo systemctl restart php8.3-fpmo
sudo systemctl restart apache2Ubuntu publicó actualizaciones para todas las versiones soportadas.
Rocky Linux, AlmaLinux y RHEL
Actualizar mediante DNF:
sudo dnf updateVerificar posteriormente:
php -vEs importante confirmar la versión instalada y no asumir que el sistema quedó protegido únicamente por ejecutar la actualización.
Servidores Apache con mod_php
Los investigadores consideran que mod_php se encuentra entre los escenarios más expuestos. Si utilizas esta configuración, conviene priorizar la actualización y evaluar a futuro una migración hacia PHP-FPM.
Servidores PHP-FPM
También requieren actualización.
Aunque algunos vectores concretos son más complejos en PHP-FPM, las vulnerabilidades siguen siendo explotables bajo determinadas condiciones.
Mitigaciones temporales mediante configuración
La Fundación PHP y diversos especialistas coinciden en que no existe una mitigación completa sin actualizar. Sin embargo, si necesitas ganar algo de tiempo:
- Limitar tamaños máximos de subida.
- Restringir peticiones multipart excesivamente grandes.
- Reducir el número máximo de campos POST.
- Colocar WAF delante del sitio.
- Bloquear tráfico sospechoso mediante Cloudflare.
- Restringir acceso público a paneles administrativos.
- Desactivar temporalmente servicios expuestos si es posible.
Importante: estas medidas reducen superficie de ataque, pero no solucionan la vulnerabilidad.
¿Qué hago si tengo hosting compartido?
Aquí llega la pregunta del millón.
Si utilizas un hosting compartido y solo tienes acceso a WordPress, Joomla o Drupal:
- Verifica qué versión de PHP utiliza tu sitio
En WordPress:
Herramientas → Salud del sitio → Información → Servidor
o desde:
Escritorio → Actualizaciones → Información del entorno
- Comprobar si el panel permite cambiar la versión PHP
En cPanel suele encontrarse en:
- Select PHP Version
- PHP Selector
- Configuración PHP
3. Actualiza a una versión corregida
Busca alguna de estas:
- 8.5.12 o superior
- 8.4.27 o superior
- 8.3.36 o superior
- 8.2.35 o superior
4. Si no aparecen disponibles
Abrí inmediatamente un ticket con tu proveedor indicando que necesitas confirmación sobre los parches para:
CVE-2026-109618
CVE-2026-109619
Muchos proveedores ya están desplegando actualizaciones de forma centralizada.
Para evitar futuros sustos:
- Mantené PHP siempre dentro de una rama soportada.
- Evita permanecer en la misma versión de PHP durante demasiado tiempo, tratá de informarte sobre nuevas versiones y aplicá actualizaciones en cuanto sea posible.
- Activa actualizaciones automáticas cuando sea viable.
- Implementa copias de seguridad diarias.
- Utiliza un WAF como Cloudflare.
- Supervisa los registros del servidor.
- Elimina plugins y extensiones sin mantenimiento.
- Revisa periódicamente la salud de tu entorno hosting.
Porque sí, actualizar WordPress es importante… pero actualizar PHP también. De nada sirve tener el CMS más seguro del planeta si debajo corre una versión vulnerable del motor que mueve toda la aplicación.
La alerta de octubre de 2026 no afecta a WordPress, Joomla o Drupal directamente. El verdadero problema está en PHP. Las vulnerabilidades CVE-2026-109618 y CVE-2026-109619 permiten ejecución remota de código sin autenticación y han sido catalogadas como críticas por la comunidad de seguridad. La única solución definitiva es actualizar inmediatamente PHP a una versión corregida y verificar que el servidor realmente esté ejecutando dicha versión.